

セキュリティ企業S21secは、2回目のスマートフォンマルウェアレポートを発表しました。その主な結論は明確です。ユーザーは、もはや「電話」ではなく、PCと同じ脅威にさらされるポケットコンピュータを持ち歩いていることを、まだ十分に認識していないということです。プラットフォームに関して言えば、iOSには特定の時期に多くの脆弱性が報告されているにもかかわらず、攻撃者は規模と配布モデルを理由にAndroid向けのマルウェア作成に注力しているのは驚くべきことです。
この報告書は、否定しようのない現実から始まる。スマートフォンの数は際限なく増加している。そして、この拡大は、これまでコンピューター向けにウイルス、トロイの木馬、ワーム、ボットネット、その他のマルウェアを設計してきた者たちを引きつけている。今日では、モバイルマルウェアを作成することで、PCを攻撃するのと同等の金銭と名声を得ることができる。さらに、スマートフォンは、身元、財務、社会生活、仕事といったあらゆる情報への中心的な接点となっているという利点もある。
しかし、私たちユーザーは、実際には通話機能も備えた小型コンピューターを持ち歩いているにもかかわらず、依然として電話を持っていると思い込んでいます。S21secにとって、セキュリティチェーンにおける最も弱いリンクは依然として人的要因です。利便性が最善の対策よりも優先されることが多く、そこに不正行為が蔓延するのです。
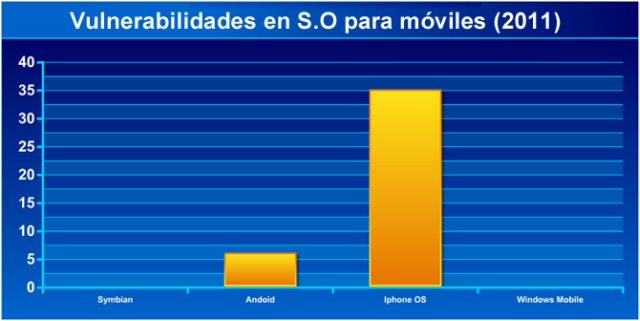
このレポートは、プラットフォームごとのいくつかの通説を覆しています。iOSはAndroidよりも本質的に安全というわけではありません。実際、分析対象期間の一つにおいて、iOSでは35件の深刻な脆弱性が発見されたのに対し、Androidではわずか6件でした。これらの脆弱性を悪用すれば、犯罪者はiPhoneやiPad向けのマルウェアを作成できる可能性があります。しかし、実際の運用状況を見ると、 iOSよりもAndroid向けのマルウェアの方がはるかに多く存在します。
理由はいくつかあります。非常に堅牢なカーネルを備えているにもかかわらず、 AndroidはWindowsとMacの時代と同様に、人気が高いため攻撃を受けやすいのです。Macが無敵だったわけではなく、圧倒的な数ゆえにWindowsへの攻撃の方が利益が大きかったのです。もう一つの理由は、Androidのオープンな性質です。ルート化が可能で、Google Playストア以外からアプリをインストールでき、代替アプリストアも存在します。しかし、S21secは、App Storeが自動的に安全になるかどうか疑問を呈しています。セキュリティが隠蔽されているため、どのマルウェアがiOS向けに設計され、どのマルウェアがストアに紛れ込んでいるのかを見分けるのが難しいのです。
S21secレポートの詳細情報。
モバイル脅威の範囲

- 支配的なマルウェア: トロイの木馬 モバイル マルウェアの大部分 (95% 以上) がここに集中しています。
- 銀行と詐欺: : 事実上すべてのモバイルバンキング攻撃は Android搭載端末市場シェアと可能性に恵まれた サイドローディング.
- 詐欺とフィッシング:キャンペーン フィッシング、スミッシング ソーシャル メディア詐欺では、認証情報やデータが狙われます。
- 漏洩とゼロデイ: ギャップ 暴力、内部者 または脆弱性 ゼロ日 パッチ適用前に悪用されたツール 携帯電話がハッキングされたかどうかを知る 検出に役立ちます。
- IoTと攻撃対象領域: オーケストラ電話 ウォレットは自宅と職場を繋ぎ、リスクを高めます。
iOS vs. Android: 設計と運用によるセキュリティ

iOS(管理されたエコシステム):厳格な審査、デフォルトの暗号化、サンドボックス、コード署名、 Secure Enclave、Face ID、Touch IDなどの機能を備えたApp Store 。きめ細かな権限設定と、互換性のあるデバイスへのアップデートの迅速かつ同時配信が可能。その反面、ユーザーのカスタマイズオプションは少なく、プラットフォームの制約により従来のウイルス対策ソフトウェアの導入は困難。
Android(オープン性と多様性):幅広いメーカーのエコシステムを持つオープンソースプラットフォーム。多層的なセキュリティ:Google Play Protectによるアプリの分析、きめ細かな権限設定、完全な暗号化、生体認証、 Project Mainlineなどのイニシアチブによるコンポーネントアップデートの改善。ビジネス分野では、Android Enterprise (ワークプロファイル、完全管理モード)やSamsung Knoxなどのテクノロジーが利用できる。欠点は断片化:パッチはメーカーや通信事業者に依存し、サイドローディングは適切に管理しないとリスクを高める。
どちらのシステムにおいても、ユーザーとIT部門の判断は非常に重要です。アップデートの有効化、権限の確認、サポート体制の整ったデバイスの選択、そして出所不明のソースの回避は、リスクを大幅に軽減します。
脆弱性管理、ゼロデイ、エクスプロイト市場
脆弱性市場の動向を見ると、iOSとAndroidの脆弱性攻撃は同程度の価格で取引されており、両プラットフォームが攻撃対象として有効であることが示されています。商用スパイウェア(例:Pegasus)に関連する高度な攻撃キャンペーンや、Triangulationのような調査事例では、ゼロデイ脆弱性を連鎖的に利用することで、ユーザーの操作なしにiPhoneが侵害される可能性があることが示されています。エコシステムの不透明性はユーザーの検出を妨げる可能性がありますが、AndroidではセキュリティテレメトリやMDM/EDRソリューションの存在により、企業環境における可視性が向上します。
AppleとGoogleはどちらも報奨金制度を設け、パッチで対応していますが、その適用期間は普及速度によって異なります。iOSでは通常一律ですが、Androidではサポート体制が整っている機種やAndroid Enterprise Recommendedリストに掲載されている機種の方が適用期間が短くなっています。ストアの管理体制は改善されていますが、両市場で不正アプリが散発的に検出されており、注意が必要であることを改めて示しています。
ユーザーと企業のためのグッドプラクティス
- 公式ストアのみをご利用ください 不明なソースからのインストールを無効にします。
- アプリを確認する: レビュー、権限、開発者、動作。
- 更新する セキュリティ パッチが利用可能になったらすぐにシステムとアプリを更新します。
- デバイスを更新する サポートが不足し、最初の 完全バックアップ.
- リモートワイプを有効にする 紛失や盗難の際の場所もお知らせします。
- 企業方針を避けないMDM 保護が存在するのには理由があります。
- 強力なパスワード パスワード マネージャーを使用してください。再利用は避けてください。
- 多要素認証 利用可能なときはいつでも。
- 快適性よりも安全性を優先する: 摩擦は少なく、リスクは増えます。
- VPNとセキュリティソリューションを評価する 特に Android では、アプリのスキャン、フィッシング対策、Wi-Fi 保護に関して定評があります。
企業環境とMDM
iOSでは、Apple Business Managerとデバイス監視機能により、ゼロタッチ登録、Apple IDの管理、プロファイル制御、および同期されたアップデートサイクルが実現します。Androidでは、Android Enterpriseがワークプロファイル、完全管理モード、ゼロタッチ/Knoxモバイル登録、および推奨デバイスのカタログを提供します。どちらの場合も、MDMポリシーにより、暗号化、パスワード、企業コンテナ、アプリ制御、および選択的データ消去が可能になります。これらはBYOD/BYOPモデルにおいて不可欠な機能です。
各プラットフォームの利点と制限
Android — メリット:プライバシー設定を細かく調整できるなど、高度なカスタマイズが可能。幅広いエコシステムと豊富なオプション、そして多様な価格設定。デメリット:サイドローディングを有効にすると、断片化やリスクが生じる可能性がある。推奨:セキュリティ設定の調整に抵抗がなく、サポートが保証されているモデルを選ぶ場合に理想的。
iOS — メリット:一貫性、信頼性、迅速なパッチ適用、強力な初期セキュリティ。デメリット:脆弱性がないわけではない、ベンダーの決定に依存する、カスタマイズ性が低い。推奨事項:複雑な設定なしで堅牢なセキュリティを実現するシンプルな選択肢。
議論の焦点はセキュリティの完全性ではなく、リスク管理にあります。適切なデバイスの選択、ベストプラクティスの適用、プラットフォームツールの活用が、大きな違いを生み出します。実際、iOSとAndroidは、正しく使用・管理すれば非常に安全です。
